Anthropic AI 蠕蟲研究:電視盒自我複製實驗證明了什麼?
看到「AI 能在電視盒自我複製,年底可能自行擴散」,先不要把家裡所有裝置都當成已感染。Anthropic 證明了幾個關鍵步驟正在變得可行,但實體設備跑模型、代理完成複製,以及真實網路遭入侵,是不同層次的證據。
10 月 12 日的原始研究值得關注;它讓讀者重新檢查被忽略的小型連網設備,也要求讀者仔細看實驗如何定義「成功」。本文是文件分析,沒有執行攻擊、模型部署或自我複製實驗。
電視盒展示與複製測試要分開讀
研究中的兩組環境回答不同問題:
| 證據 | 實驗條件 | 可支持的結論 |
|---|---|---|
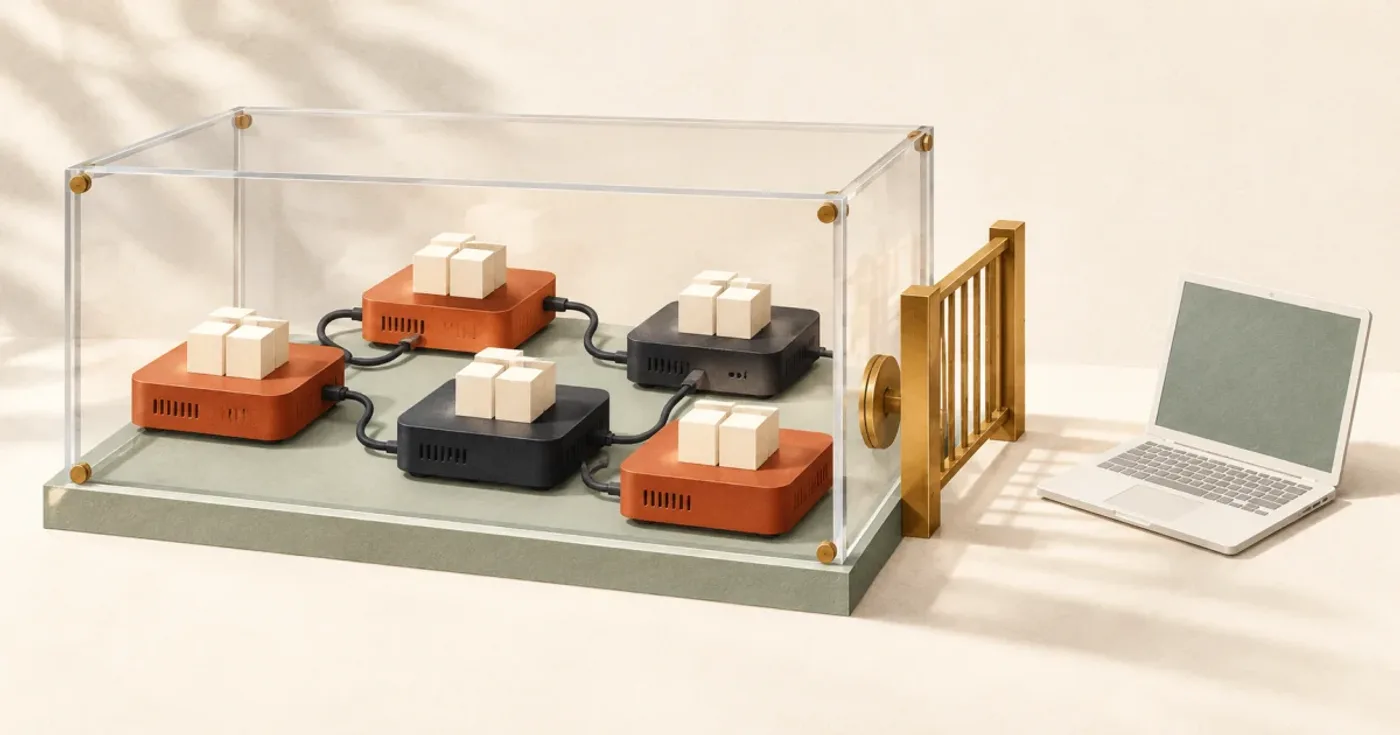
| 實體 IoT 推論展示 | Gemma4-26B-A4B 分散在 15 台、各有 4GB RAM 的 Android 電視盒 | 小型設備組合能提供模型推論資源 |
| 簡化網路中的複製評估 | 隔離 VPC 裡的 8 個 redroid 節點,採未驗證身分的 ADB 入口 | 在降低入侵難度的條件下,可比較代理串接複製步驟的能力 |
第二組實驗讓模型部署 Llama3.1-8B,代理自身的模型由另外的推論伺服器執行;推論服務通過檢查後,測試框架才在目標節點建立下一個代理副本。GLM-5.2 通過端到端測試,不能直接推成「GLM-5.2 已在每台電視盒獨立運作」。研究也沒有宣稱已取得完整、不受人控制的真實世界 replicator。
這個區分能避免兩種誤讀:看到硬體展示就以為已完成自主散播;看到隔離環境成功,就以為所有公開網路上的設備都能被同樣處理。要讀懂成功率,必須一起讀目標入口、代理在哪裡推論,以及成功後由誰啟動下一個實例。
「2026 年底」是條件式推估,不是事件排程
研究以小模型的歷史能力成長趨勢,估計何時可能同時滿足「夠小、能在設備上跑」與「夠強、能完成複製流程」。它使用的 Epoch Capabilities Index(ECI)是一般能力指標,只是複製能力的代理量測;作者明示這是粗略估計。
因此,年底這個日期應連同前提一起記錄,不能改寫成「年底一定會有 AI 蠕蟲」。後續追蹤要看的是更接近真實環境的新證據,而不只是日曆向前推進。
下一份相關研究出現時,可以用以下問題判斷它補上了哪個缺口:
- 入侵入口是否仍預先開放?若是,就尚未測到真實設備的認證與修補阻力。
- 複製後的模型是否真的在目標硬體執行?外部推論支援需要另外標示。
- 新實例由代理自行啟動,還是測試框架在檢查通過後建立?這會影響自主性結論。
- 回報的是單一步驟、完整流程,還是後續多代傳播?不能把各步驟各自成功合成一次完整成功。
這是一份辨讀研究的檢查方法,不是重現蠕蟲的操作流程。對 coding agent 也能沿用相同思路:先定義成功狀態,再核對執行證據;可參考 AI agent 的可驗證完成條件。
家用設備先做什麼:把檢查落在能確認的設定
不用等 AI 蠕蟲成形,IoT 的維護工作就有價值。NCSC 的智慧設備指引建議變更預設密碼、及時更新軟體,並在不需要時關閉遠端存取。NIST 的安全 onboarding 文件則強調加入網路前的信任與設備生命週期管理。
可以從路由器的連線設備清單開始,逐台建立以下紀錄。這個清單是依上述原則整理的維護方法,並非 Anthropic 實驗驗證過的防禦方案:
| 檢查 | 留下什麼證據 | 找不到答案時 |
|---|---|---|
| 設備身分與 owner | 型號、用途、管理者、所在網路 | 先查明用途,不把未知設備當成可信設備 |
| 更新狀態 | 韌體版本、最近更新結果、原廠支援資訊 | 查原廠文件;無法維護時評估停用或替換 |
| 管理帳號 | 已改預設密碼;有提供時啟用雙因素驗證 | 不記錄完整密碼,確認目前設定是否確實生效 |
| 遠端存取 | 哪個功能需要離家後存取、是否仍開啟 | 不需要的功能依原廠指引關閉,再驗收原有用途 |
| 網路邊界 | IoT 與工作設備之間允許哪些必要連線 | 依路由器文件設定隔離,不能只看 Wi-Fi 名稱 |
有「訪客 Wi-Fi」名稱,不等於隔離已驗收
若要把電視盒、攝影機與工作電腦分開,先讀路由器對 guest network、LAN access 與 client isolation 的定義;不同設備的選項與涵蓋範圍要各自確認。分出另一個 SSID 只是設定入口,仍需證明哪些連線真的被阻擋。
可在自己擁有、允許測試的設備間做最小驗收:IoT 裝置仍能完成原本需要的功能,但無法存取工作區的一個已知本機服務。先用允許的來源確認該服務正常,再從受限制的來源確認連線被拒絕;否則「連不上」也可能只是服務根本沒有啟動。
這是建議的驗收設計,本文沒有操作讀者的路由器,也沒有證明某一款 guest network 符合這些條件。若產品依賴手機在區網控制設備,要把那條必要連線納入測試,不要一次封鎖所有連線後才發現原功能消失。
異常流量是排查線索,不能直接命名為 AI 蠕蟲
設備持續大量上傳、出現不明連線或效能下降時,先確認是否有更新、備份、串流或其他已知工作。這些現象本身無法識別是哪種程式,更不能證明模型正在複製。
保留發生時間、設備型號、韌體版本、連線目的地與流量紀錄,再依原廠或網路管理者流程調查。對你可管理的非關鍵家用設備,可先暫停不必要的網路連線;共享、營運或關鍵設備應由負責人決定隔離與復原,避免把調查變成另一個服務中斷。
這篇研究值得帶來的改變,是把「能跑模型」「能完成流程」「能在真實環境自主擴散」分開驗證,同時把設備維護與網路邊界變成有紀錄的工作。它沒有替任何人的設備做健康檢查,也沒有提供年底必然發生事件的證據。
參考資料:
Anthropic:AI models may be capable of self-replicating without access to a datacenter