Codex Security Cloud 教學:GitHub 掃描、權限與結果檢查
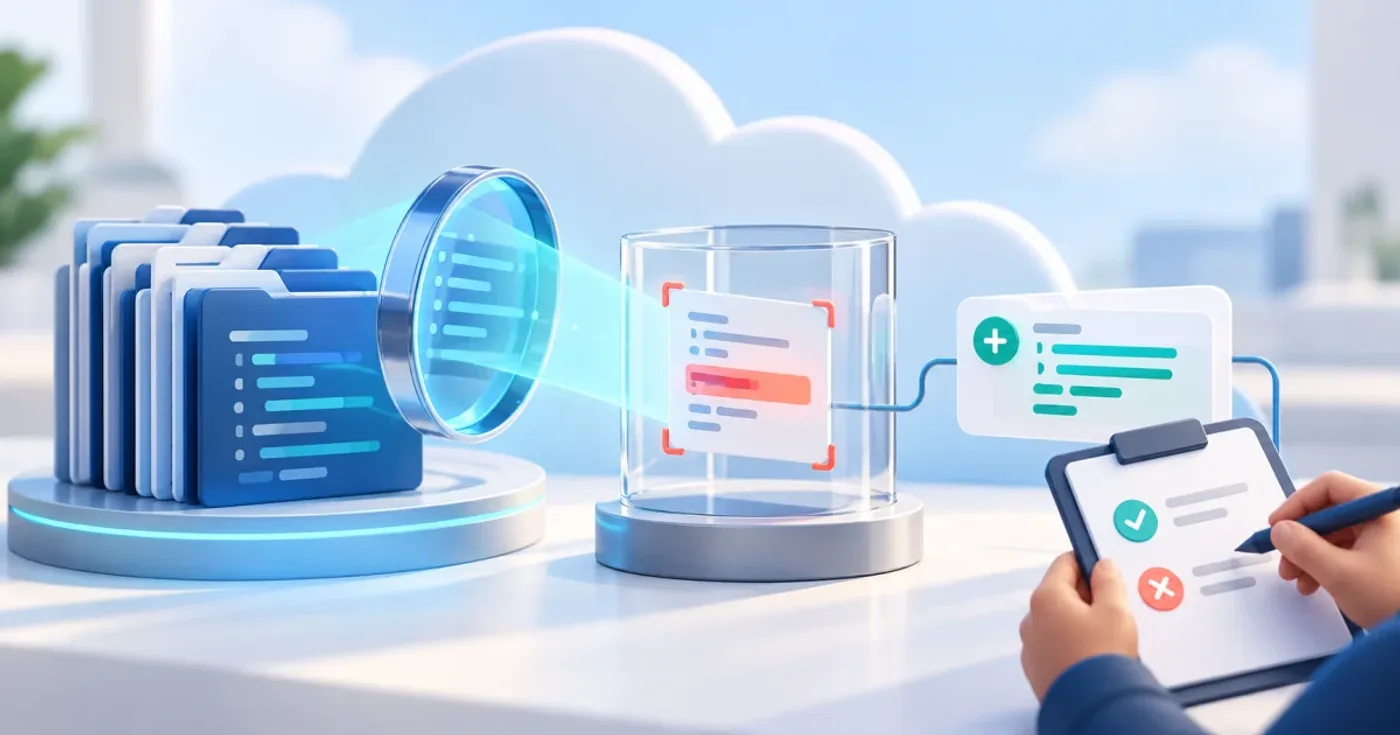
Codex Security Cloud 是 OpenAI 的雲端程式碼安全分析功能,可連接 GitHub repository,依程式碼建立威脅模型、找出可疑弱點,並在隔離環境嘗試驗證後提出修補建議。它會產生供團隊檢查的 findings 和 patch;不要把「提出修補」當成已自動合併或已完成安全修復。
本文依據 OpenAI 2026 年 9 月 29 日產品更新、Help Center 與 Codex Security Cloud setup 文件整理,查核日期為 2026 年 10 月 1 日。我沒有連接帳號或實際執行 repository scan,因此以下是文件查核後的設定與驗收流程,不是掃描成效實測。
先確認帳號、repository 與環境
OpenAI Help Center 將 Codex Security 列為研究預覽,適用方案包括 Pro、Business、Enterprise 與 Edu。Cloud setup 文件另外要求工作區有 Codex Security Cloud 權限、repository 已連接到 Codex Cloud,並有相容的 Codex Cloud environment。若工作區沒有入口,先請管理員確認權限;不要直接推論是 repository 設定錯誤。
開始前逐項確認:
- 目前使用的 ChatGPT 帳號或工作區有 Codex Security Cloud 存取權。
- GitHub 組織已連接,而且選定 repository 出現在 Codex Cloud。
- 該 repository 已有 Codex Cloud environment;沒有的話先建立。
- 工作區的計費設定符合目前功能要求。官方更新只說需要相應計費設定,沒有在公告中承諾功能包含於每一種方案。
OpenAI 表示既有 Codex Security 客戶在產生付費用量前須先選擇加入。開始掃描前仍應到目前工作區確認計費與用量條件;不要只因帳號方案能開啟預覽,就推斷掃描不會產生額外費用。
建立掃描時先限制範圍
官方 Cloud setup 建議先確認 repository 已有環境,再建立 security scan。設定時要選擇 GitHub organization、repository、branch、environment 和 history window。掃描會從最新 commit 往回處理;選擇較長的歷史範圍能帶入更多脈絡,但 backfill 也會花更久。
第一次開始使用時,先用一個你有權限評估、且團隊願意連接的 repository。檢查 branch 是否正確,再選擇足以回答安全問題的歷史範圍。不要把「掃描所有 repository」當成預設選項,因為權限、資料範圍和等待時間都會隨之增加。
建立後第一次掃描可能需要幾個小時,尤其 repository 較大或 history window 較長時。若一開始沒有 findings,先查看掃描狀態並等待 initial backfill 完成,不要在幾分鐘內就重複建立掃描或把延遲判定為故障。
Findings 和 patch 仍要由人審核
Codex Security 會以 repository 的威脅模型引導分析。官方文件表示威脅模型描述攻擊入口、信任邊界、敏感資料與重要程式路徑;團隊可以檢視並修改它,讓模型符合實際部署方式。
檢查結果時可依序確認:
- finding 指向的程式碼、輸入來源與影響路徑是否存在於目前 branch。
- 驗證結果是在隔離環境中成功重現,還是只有靜態推測;不要把兩者寫成相同確定性。
- 威脅模型中的入口、資料與信任邊界是否符合應用程式實際架構。
- 建議 patch 是否只修改預期檔案,是否有測試證明修正沒有破壞既有行為。
- 建立 pull request 前,是否完成 code review、測試和 repository 原有的安全流程。
OpenAI 的產品更新將此功能描述為提出修補供 review;官方 Cloud 使用說明也要求在建立 pull request 前檢查 proposed patches。掃描結果不是自動核准,最後仍要由熟悉程式碼與威脅模型的人決定是否採納。
和 GitHub Code Scanning 的用途不同
Codex Security Cloud 是 OpenAI 的程式碼安全代理工作流程,透過 Codex Cloud 連接 GitHub repository;GitHub Code Scanning default setup 則是 GitHub 自身的 CodeQL 掃描設定。兩者的設定入口和產出不同,不能只因為都會指出弱點就視為同一套工具。
如果你需要整理 GitHub CodeQL 的 default setup、自訂設定檔與 organization rollout,可看GitHub Code Scanning default setup 設定指南。本篇的重點是 Codex Security Cloud 的存取前提、初次掃描與 finding 審核,不是 CodeQL 設定教學。
常見問題
Q: Codex Security Cloud 沒有立刻顯示 findings,是不是沒有掃描成功?
A: 不一定。OpenAI 的 setup 文件說 initial backfill 可能需要幾個小時,repository 較大或 history window 較長時會更久。先檢查掃描是否仍在執行;確認 initial scan 完成後再判斷結果是否符合預期。
Q: Codex Security Cloud 會自動修改或合併程式碼嗎?
A: 文件描述的是產生 findings 和 proposed patches,並由團隊檢查後建立 pull request。不要把建議修補視為已經套用或通過 review;正式採納前仍要檢查 diff、測試與安全影響。
Q: Pro 使用者一定可以連接所有 GitHub repository 嗎?
A: 方案資格不會取代工作區權限或 GitHub repository 授權。官方文件仍要求工作區有 Codex Security Cloud access、repository 已連接到 Codex Cloud,而且有可用的 environment;企業工作區的權限應向管理員確認。
參考資料:
OpenAI Help Center:Codex Security
OpenAI Help Center:ChatGPT Release Notes(2026 年 9 月 29 日)